


生成AI
最終更新日:2026/10/06
社内のPCがランサムウェアに感染した、あるいは退職予定の社員による機密データの持ち出しが疑われる━このようなインシデント発生時に、デジタル機器の痕跡から「いつ・誰が・何をしたか」を法的に有効な形で突き止める手法が「フォレンジック(デジタルフォレンジック)」です。
しかし、いざ被害に直面すると「自社でどこまで調べていいのか」「費用はどの程度かかるのか」と迷った挙句、不用意な再起動で重要な証拠データが消滅してしまうケースが後を絶ちません。
本記事では、フォレンジックの基礎知識や調査の進め方、絶対にやってはいけない初期対応(NG行動)、そして気になる費用相場までをわかりやすく解説します。初動のミスで取り返しのつかない事態を招く前に、正しい対応手順をご確認ください。
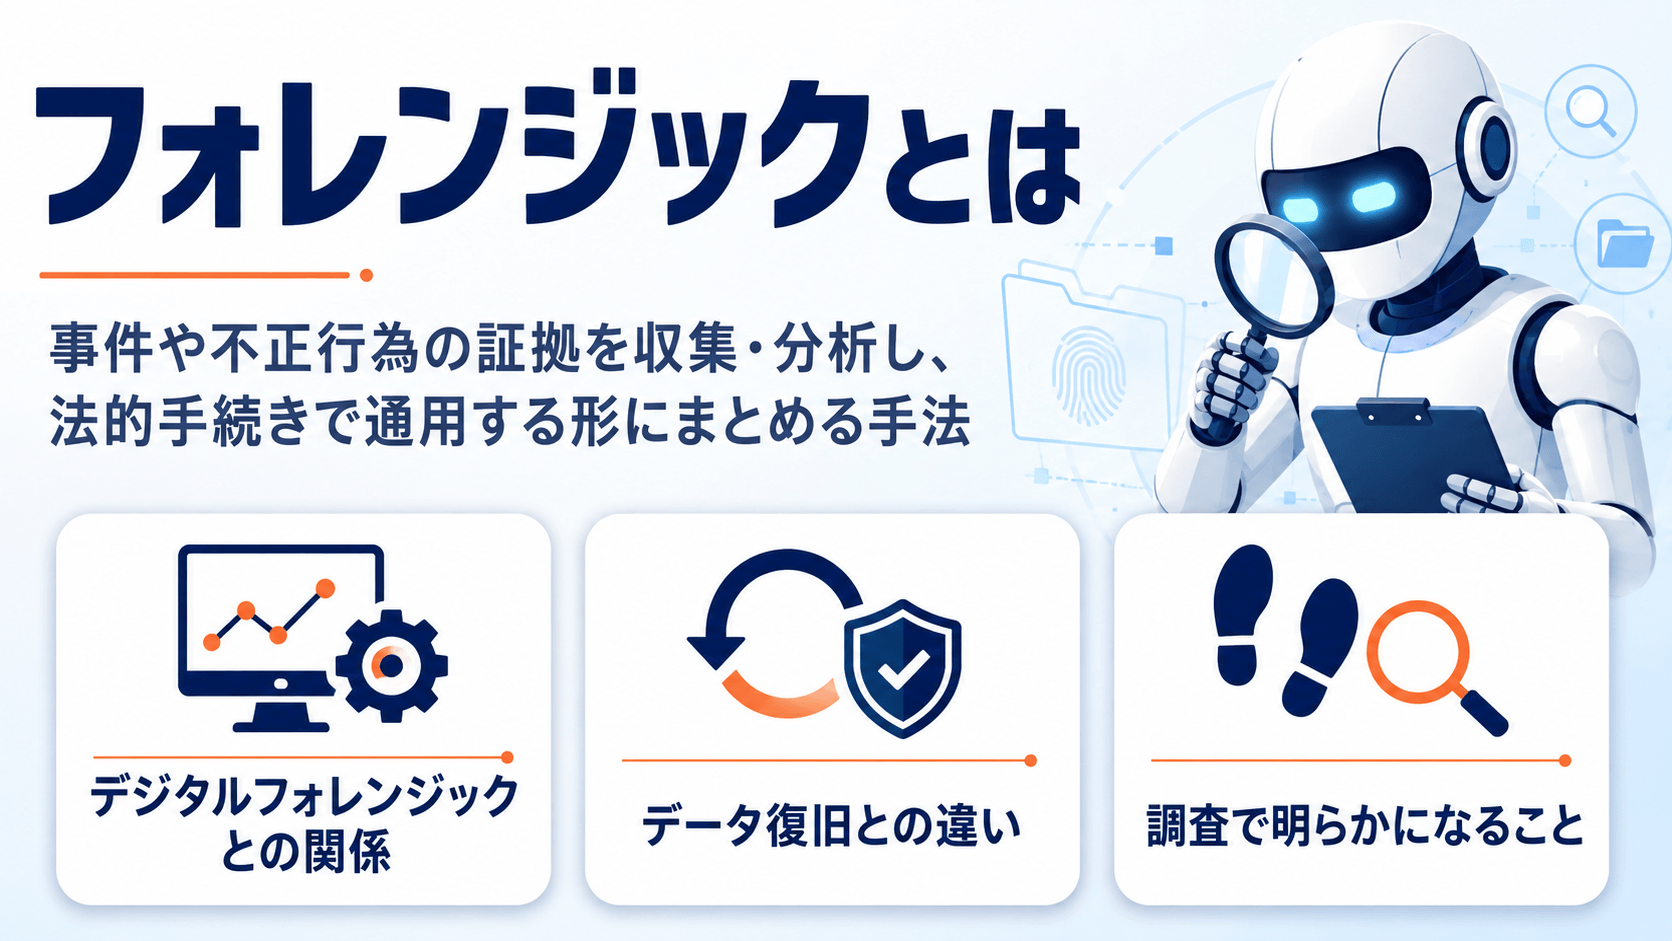
フォレンジックとは、事件や不正行為の証拠を収集・分析し、法的手続きで通用する形にまとめる科学的な手法です。もともとは犯罪捜査の分野で発展した技術ですが、現在は企業がサイバー攻撃や内部不正の原因を突き止める手段としても使われています。
企業の文脈でこの言葉が使われる場合、調査の対象はパソコン・スマートフォン・サーバーといったデジタル機器です。
本記事でも、特に断りがない限りフォレンジックとデジタルフォレンジックを同じ意味で扱います。
デジタルフォレンジックは、フォレンジックのうちデジタル機器や電子データを対象とする分野を指します。警察庁はこれを「犯罪の立証のための電磁的記録の解析技術及びその手続き」と定義しています。
この定義には解析技術だけでなく手続きも含まれており、どれほど高度な解析をしても収集過程が適切でなければ証拠としては使えません。
技術と手順の両方がそろって初めてフォレンジックが成立するのです。
データ復旧の目的は「使えなくなったデータを再び使える状態に戻すこと」、一方のフォレンジックの目的は「何が起きたかを証明できる形で明らかにすること」です。
削除されたファイルを取り戻す場面では同じ技術を使うため混同されがちですが、目指すゴールが異なります。
フォレンジックは「いつ・誰が・どの手順で取り出したのか」を記録し、内容が改変されていないことを証明できる状態を保ちます。
復旧業者にデータを取り戻してもらったあとで裁判の証拠として利用する場合に取り出した過程の記録がなければ、データが改変されていないことを証明するのが困難です。
調査で把握できる内容は対象や手法によって違いはありますが、代表的なものは次のとおりです。
これらを時系列でつなぎ合わせることで、被害の範囲と原因を特定します。
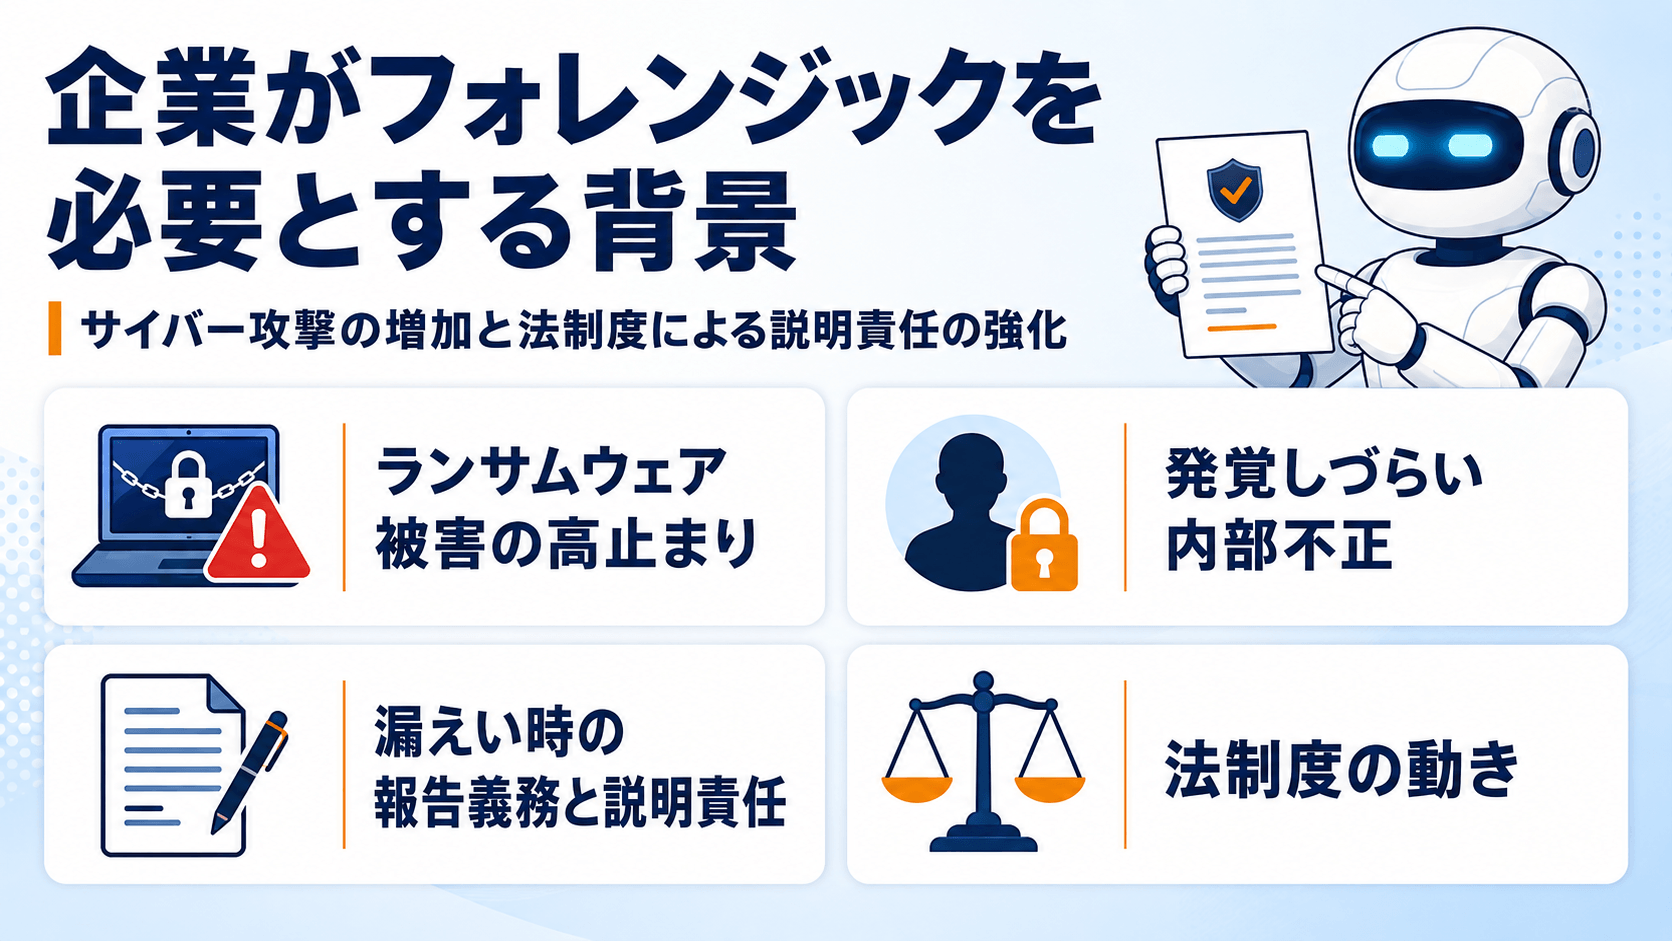 技術そのものは犯罪捜査の分野で長く使われてきたものですが、企業のセキュリティ対策としても用いられるようになりました。背景にあるのは、攻撃の増加と法制度による説明責任の強化です。
警察庁の統計によると、令和7年に報告されたランサムウェアの被害件数は226件で、前年の222件から微増しました。令和4年以降、高い水準で推移が続いています。
出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
注目して頂きたいのは被害企業の内訳で、226件のうち143件(およそ6割)を中小企業が占めています。侵入経路が把握できた事案ではVPN機器が61件と最も多く、リモートデスクトップの19件が続きます。社外からの接続を受け付ける機器が狙われている状況です。
被害に遭った企業は、暗号化されたデータの復旧と並行して「どこから入られ、何を持ち出されたのか」を説明しなければなりません。
その説明の根拠をつくるのがフォレンジック調査です。
外部からの攻撃と並んで調査の対象になるのが従業員や退職者による情報の持ち出しで、サイバー攻撃とは違う難しさがあります。
社員は業務上の権限で機密情報にアクセスできるため、アクセスログを見ただけでは正当な業務なのか持ち出しなのかを判別できません。私物のスマートフォンやUSBメモリが使われた場合には、プライバシーへの配慮から調査そのものが進めにくくなります。
それでも会社が貸与したPCには多くの痕跡が残ります。
利用者が簡単に触れられる領域だけでなく、専門家でなければ到達できない領域にも記録が残るためです。本来残るはずの記録が不自然に欠けている場合、その事実が調査の手がかりになることもあります。
2022年4月1日に施行された改正個人情報保護法により、個人の権利利益を害するおそれが大きい一定の漏えい等について、個人情報保護委員会への報告と本人への通知が義務づけられました。
すべての漏えいが対象ではなく、要配慮個人情報が含まれる場合・不正の目的による行為の場合・対象が1,000人を超える場合などが該当します。
速報は発覚後速やかに行うこととされ、個人情報保護委員会は概ね3〜5日以内を目安として示しています。確報は発覚日から30日以内、不正の目的で行われたおそれがある場合は60日以内です。
確報で求められるのは、漏えいした情報の項目・件数・原因・二次被害の可能性などです。
そのため、報告期限を見据えて必要な事実確認を進める必要があるのですが、期限までの調査全体は義務ではありません。
2025年5月23日に公布されたサイバー対処能力強化法・整備法、いわゆる能動的サイバー防御関連法も、企業のインシデント対応に関わってきます。
一部の規定を除き、2026年10月1日に施行されます。
義務の対象は特別社会基盤事業者、つまり特定社会基盤事業者のうち特定重要電子計算機を使用する事業者です。該当する事業者には、特定重要電子計算機を導入した際の届出や、特定侵害事象等を認知した場合の報告といった義務が課されます。
通信情報の利用に関する規定は、公布日から2年6か月を超えない範囲で政令が定める日から施行される扱いです。
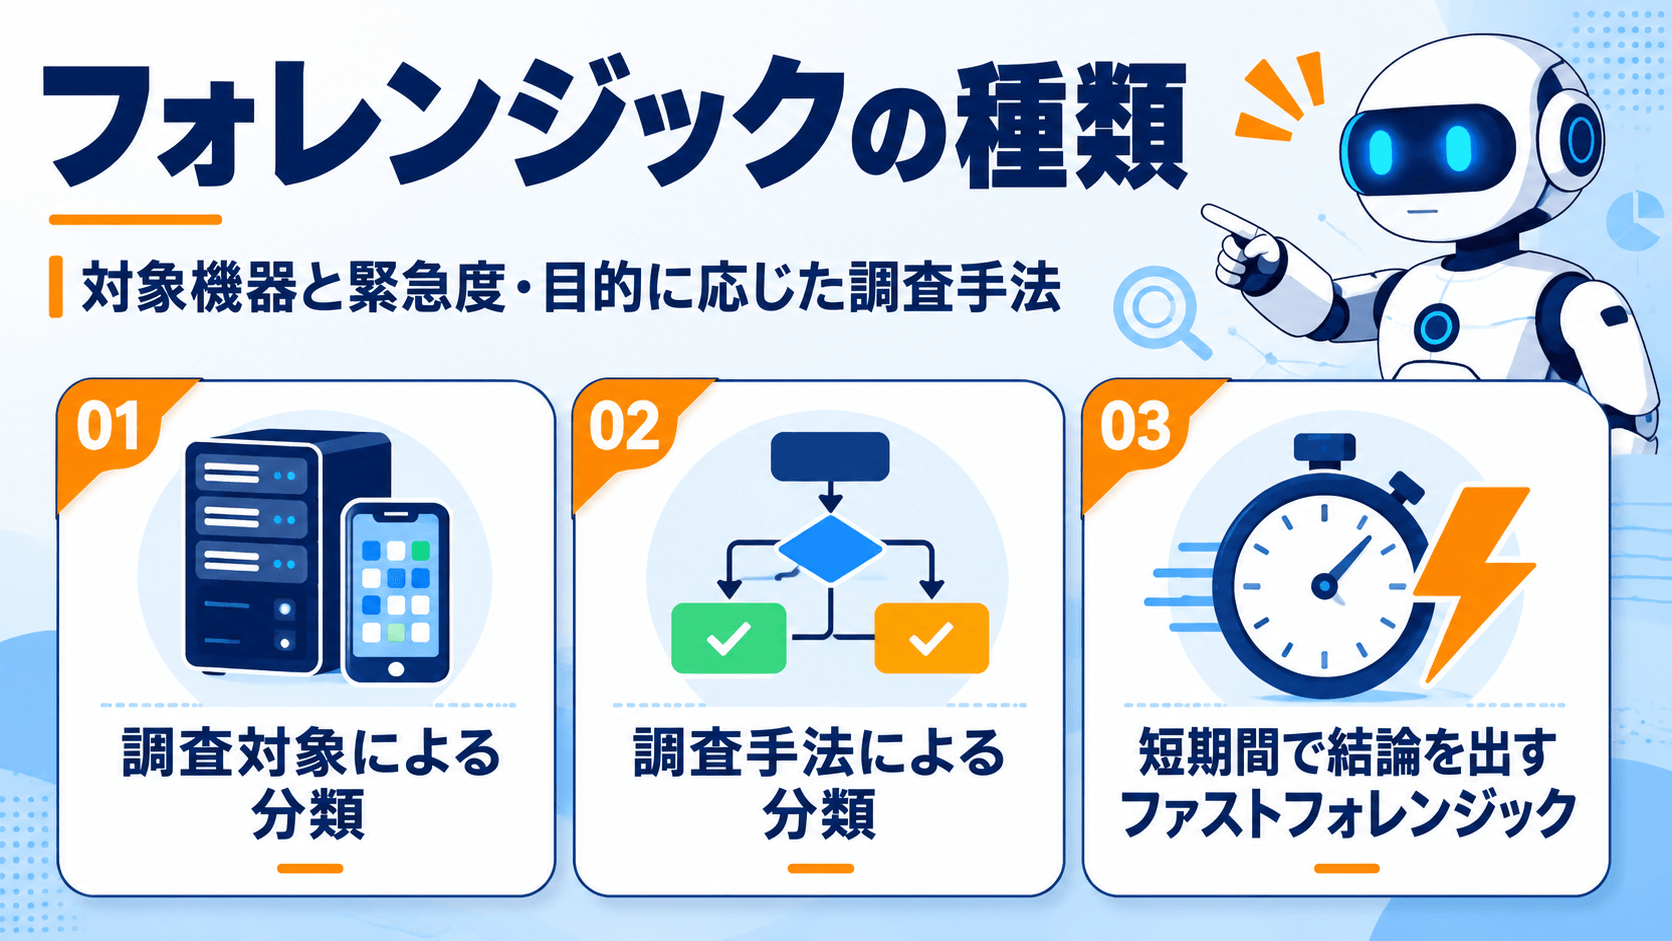
デジタルフォレンジックに業界共通の単一の分類体系はありませんが、実際の調査では「何を調べるか」という対象と、「どう調べるか」という手法の2つの観点で呼び分けられます。
依頼するときは、この2つを分けて考えるとわかりやすいでしょう。対象は調べてほしい機器から決まり、手法は緊急度と目的から決まります。
調べる機器やデータの種類によって、次のように呼び分けられます。
| 名称 | 主な対象 |
|---|---|
| コンピュータフォレンジック | パソコン・サーバーの記録媒体全般 |
| ディスクフォレンジック | HDD・SSDに保存されたデータ |
| メモリフォレンジック | 稼働中の機器のメモリ上のデータ |
| ネットワークフォレンジック | 通信パケット・ネットワーク機器のログ |
| モバイルフォレンジック | スマートフォン・タブレット |
| クラウドフォレンジック | クラウドサービス上の操作ログ・保存データ |
このうちメモリフォレンジックは扱いに注意が必要です。
メモリ上の揮発性データは電源を切ると失われるため、取得は原則として機器が稼働している間に行います。実行中のプロセスや通信先といった、ディスクには残らない情報が含まれています。
またクラウドフォレンジックは、社内にサーバーを持たない企業が増えたことで重要性を増しました。
ただし取得できるログの範囲や保存期間はサービス提供事業者の仕様に左右されるため、契約内容の確認が前提です。
同じ機器を調べる場合でも、進め方には複数の選択肢があります。
静的調査は、停止した記録媒体を再現可能な状態で詳細に解析するのに向いていますが、メモリなどの揮発性情報は取得できません。
稼働を止められない基幹サーバーや、遠隔地の拠点にある端末では、ライブやリモートの手法が選ばれます。
ファストフォレンジックは、必要最小限のデータに絞って収集・解析し、短期間で状況を判断する手法です。
漏えい報告や取引先への説明まで時間が限られている場合などに、まず調査範囲を絞って状況を把握し、必要に応じて詳細調査へ進む方法があります。
ただし範囲を絞る以上、見落としは避けられません。訴訟を前提とする場合や、害の全容を確定させる必要がある場合には、別途で詳細調査が必要になります。
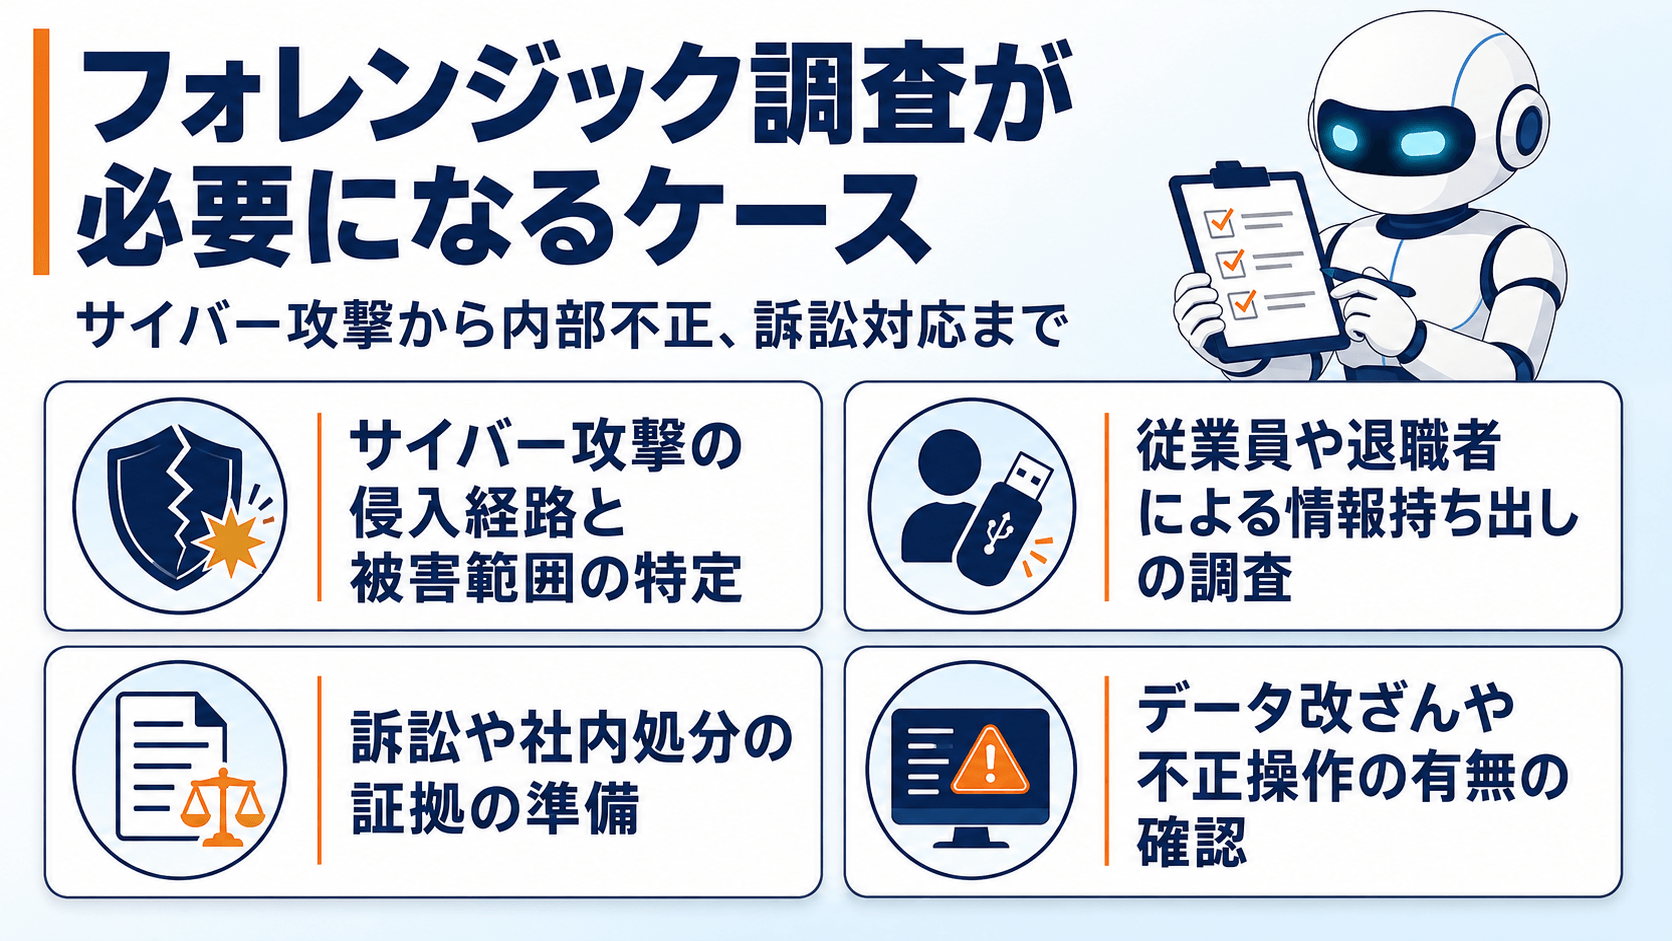
調査を依頼する理由はサイバー攻撃だけではありません。内部不正や訴訟対応も調査の対象になり、それぞれ狙いが異なります。
ランサムウェアや不正アクセスの被害に遭った場合、システムを作り直して業務を再開するだけでは対応が終わりません。
侵入経路を塞がないまま復旧すると、同じ手口で再び侵入されるおそれがあります。
また、暗号化されたファイルの数だけが被害とは限りません。攻撃者が後から再侵入するための仕掛けが残されていることもあるため、その有無の確認も必要です。
フォレンジック調査では、侵入の起点・攻撃者が動いた範囲・持ち出されたデータの特定までを対象とします。
顧客リストや設計データが競合他社に渡った疑いがある場合は、貸与パソコンを調べます。
USBメモリの接続履歴・クラウドストレージへのアップロード記録・個人メールアドレスへの送信履歴といった記録を突き合わせることで、持ち出しの有無と範囲を確認できます。
退職の直前に通常業務では触らないファイルへのアクセスが集中していれば、それも判断材料になります。
裁判や労働審判・社内の懲戒処分を見据える場合には、証拠として通用する形でデータを確保しておかなければなりません。
処分を受けた側から事実関係を争われたときに、根拠を示せるかどうかが分かれ目です。
電子データは書き換えが容易なため、収集・保全の手順が適切でなければデータの信用性や証明力が争われる可能性があります。
米国の民事訴訟で用いられるeDiscovery(電子情報開示)は関連する電子データを特定・保全・収集し、処理やレビューを経て提出するまでの一連のプロセスで、このうち保全や収集の場面でフォレンジックの手法が使われます。
国内でも、法的な場面を想定するのであれば弁護士と調査会社の双方に早い段階で相談しておきましょう。
会計データの書き換えや権限のない操作が疑われる場面でも調査が使われます。
ファイルの更新履歴とシステムの操作ログを照合し、いつ・どのアカウントで・どの値が変更されたのかを追跡します。
調べられる範囲は、対象システムがログを何か月分保持しているかで決まります。会計システムや業務システムの保存期間は、事案が起きる前に確認しておきたい項目です。
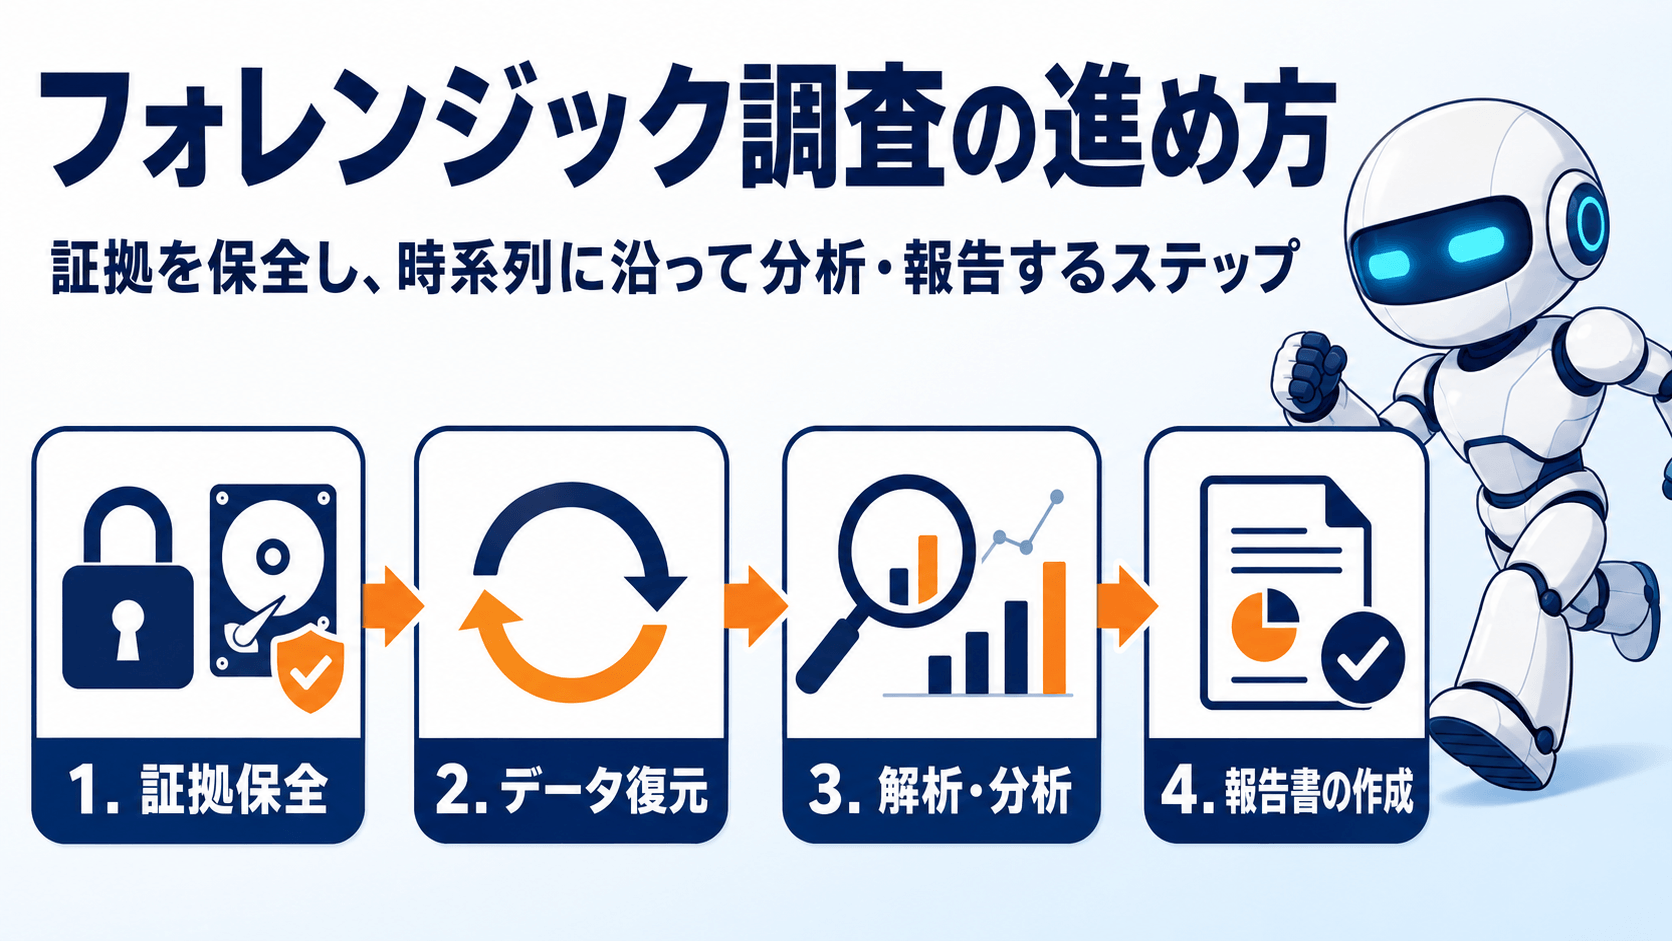
調査会社によって細部は異なりますが、大枠の流れは共通しています。
最初に行うのが、調査対象のデータを改変されない形で複製する作業です。 具体的には、HDDやSSDをビット単位で丸ごとコピーした「フォレンジックイメージ」を作成します。そのうえで、複製の前後にハッシュ値(データの内容から算出される固有の値)を計算し、両者が一致することを確認して「元のデータと完全に同一であること」を証明します。
あわせて重要になるのが、証拠品を「いつ・誰が・どのように」扱ったかの記録です。これはチェーン・オブ・カストディ(証拠保管の連鎖)と呼ばれ、この記録が途切れると裁判などでの証拠能力が損なわれます。
※手順の詳細については、デジタル・フォレンジック研究会が公開している「証拠保全ガイドライン」が基準となります。
削除されたファイルや、破損した機器に残るデータを取り出す工程です。 証拠隠滅を図って意図的に削除されたファイルであっても、記録媒体の仕組み上、すぐに完全消去されるわけではありません。上書きされていない領域からであれば、復元できる可能性があります。
ただし、機器を使い続けるほど別のデータで上書きが進むため、復元成功率は時間とともに低下します。
保全したデータから、事案に関係する痕跡を探し出す工程です。 以下のような記録を突き合わせ、時系列に沿った動きを細かく再現していきます。
異常が起きた時点を起点とし、「その前後で何が起きたのか」をパズルのように詰めていきます。膨大なデータを扱うため、調査全体の中で最も時間を要する(数日〜数週間)工程です。
最後に、解析結果を第三者(経営層や裁判官など)にも理解できる形にまとめる作業です。 報告書には、「調査の対象範囲」「使用した手法とツール」「判明した事実」、そして「そこから導かれる専門的な推定」を記載します。
法廷での利用を想定する場合、専門知識のない人にも判断根拠が明確に伝わる記述が不可欠です。 調査会社によっては、後から別の技術者が再検証できるよう、証拠保全に使った媒体(ハードディスク等)もあわせて提出します。
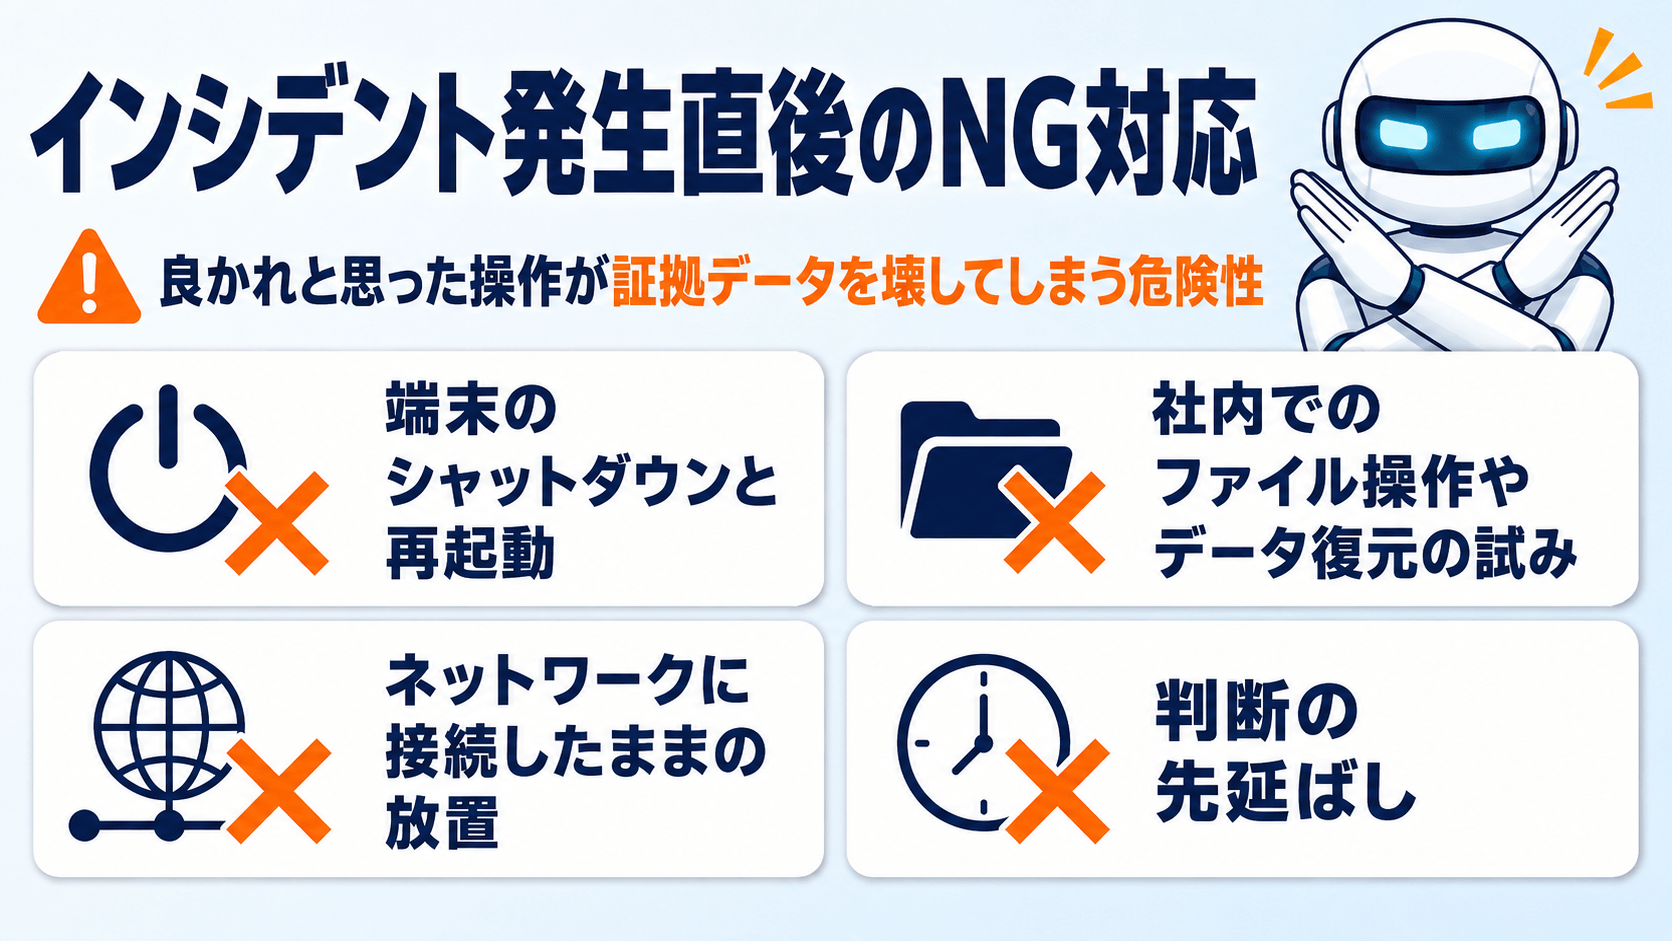
異常に気づいた担当者が良かれと思って行った操作が、証拠を壊してしまう場合があります。デジタルデータは紙の書類と違い、開く・移動する・電源を切るといった何気ない動作だけで状態が変わるためです。
以下の4点は、調査ができるかどうかそのものに関わります。
感染を止めようとして電源を落とす対応は、一見すると正しく思えるかもしれません。
しかし電源を切ると、メモリ上にあった実行中のプロセスや通信先の情報が失われます。攻撃者が使っていたツールや接続先がメモリだけに存在していた場合、侵入経路の特定が難しくなるおそれがあります。
感染の拡大を止めたい場合は、まずネットワークから切り離しましょう。ネットワークから隔離できない状況では、被害の拡大を防ぐために電源を落とす判断が必要になることもあります。
証拠の保全と拡大の抑止のどちらを優先するかは、社内のインシデント対応手順や専門家の指示に沿って決めます。
証拠になりそうなファイルを開いて中身を確認する行為も避けるべきです。
閲覧・移動・コピーによってタイムスタンプや属性が変化することがあり、どの情報が変わるかはOSやファイルシステムや設定によって異なります。いったん書き換わった記録は元に戻せません。
市販の復元ソフトを使った自力での復旧も同様です。復元の過程で別の領域が上書きされ、本来取り出せたはずのデータが失われることがあります。「まず自社で調べてから、必要なら依頼する」という順序は、かえって調査を難しくします。
侵害された端末をネットワークにつないだままにすると、攻撃者が遠隔から痕跡を消したり、別の端末へ移動したりする余地が残ります。証拠を保全できたら、対象機器は速やかに切り離します。
切り離す方法は、LANケーブルを抜く・無線を無効にするといった物理的な遮断が基本です。シャットダウンでも通信は止まりますが、前述のとおりメモリ上の情報を失います。
もっとも避けたいのが、対応方針を決めきれずに時間だけが過ぎる状況です。
各種のログは容量の上限に達すると、古い記録から順に上書きされて消えていきます。どの時点まで遡れるかは機器やサービスの設定次第で、設定によっては数日分しか残りません。調査会社を比較検討している間に、調べたかった期間の記録が失われることがあります。
依頼先が決まっていなくても、証拠保全だけを先に行うという選択肢はあります。異常に気づいた時点で、まず証拠となるデータやログを失わないための保全を検討しましょう。
以下の金額は各社が公開している料金を並べたもので、業界の統計にもとづく相場ではありません。同じ規模の調査でも事業者によって金額は大きく異なるため、複数社から見積もりを取って比較します。
| 調査の規模 | 費用の目安 |
|---|---|
| 範囲を絞った簡易調査 | 10万円台〜数十万円 |
| 標準的なフォレンジック調査 | 数十万円〜100万円台 |
| 大規模・高難度の調査 | 数百万円以上 |
金額に幅があるのは、調査が人の作業に大きく依存するためです。
解析ツールの費用だけでなく、技術者の時間がそのまま費用に反映されます。
見積もりが動く主な要素は次のとおりです。
このうち依頼する側で動かせるのは、調査項目を絞り込めるかどうかです。「この端末の・この期間の・この操作について調べてほしい」と伝えられれば、作業量が減って金額も下がります。
ただし、そのために自社でファイルを操作するのは避けるべきです。ログの管理台帳や業務記録など、機器に触れずに集められる情報を用意しておきましょう。
事業者の公開情報では、標準的な調査で1〜3週間、範囲を絞った調査で即日から1週間程度という例が多く見られます。ただし業界共通の標準期間はなく、対象台数やデータ量で大きく変わります。
報告義務や取引先への説明の期限が決まっている場合は、依頼の段階で期限を伝え、間に合う手法を提案してもらいましょう。
インシデントが起きてから探し始めると、比較する時間が取れません。候補を2〜3社選んで連絡先を控えておけば、発生時にすぐ相談できます。
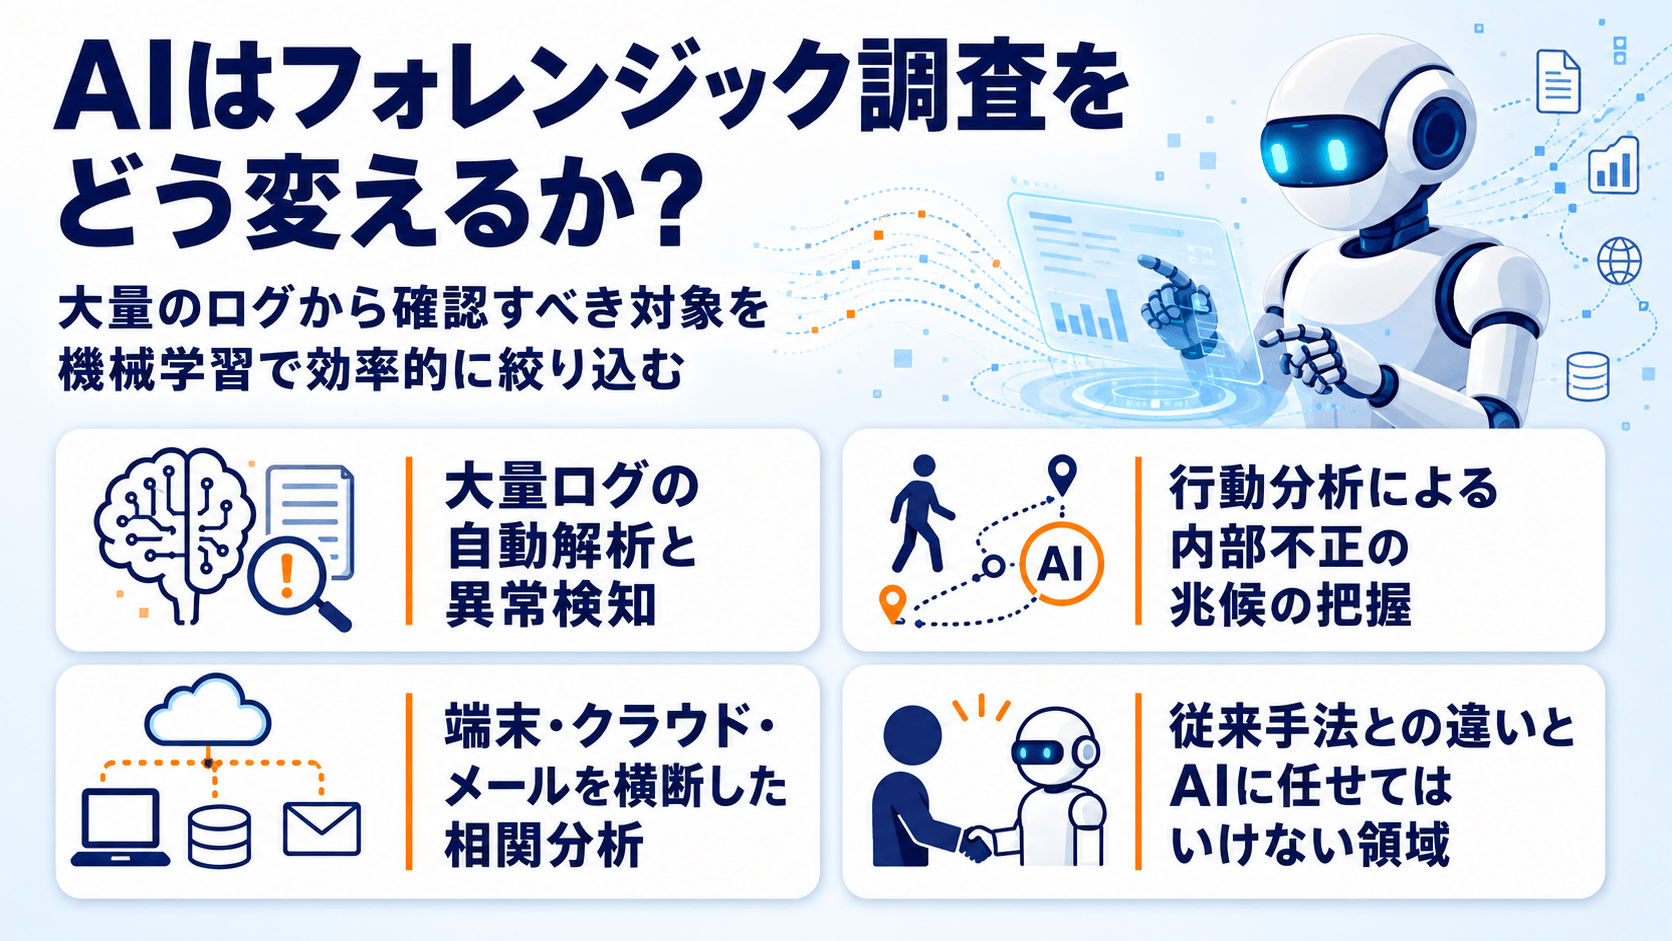 フォレンジックやセキュリティ分析では、大量のログやイベントから確認すべき対象を絞り込むために、機械学習などの技術が活用されています。
検索条件やツールを使いながら対象データを解析する進め方では、数百台・数千台規模の事案に対応しきれません。
AIは、その中から確認すべき対象を絞り込む役割を担います。
機械学習を用いた異常検知では、過去のログから基準となるパターンを学習し、そこから外れた挙動を調査候補として抽出します。
業務時間帯・よくアクセスされる宛先・一般的なファイル操作の量といった傾向をもとに基準を作り、深夜の大量ダウンロードや普段使わないサーバーへの接続を拾い上げる仕組みです。
製品によってはルールベースの検知やリスクスコアリングと組み合わせて使われます。
あらかじめ定義したルールだけでは捉えにくい挙動を、統計的な外れ値として検出できる場合があります。
UEBA(User and Entity Behavior Analytics)と呼ばれる、利用者や機器の行動を分析する技術も使われています。
個々のアカウントについて、いつ・どこから・何にアクセスするかの傾向を蓄積し、そこから外れた行動を検知する仕組みです。
特定の社員が急に大量の機密ファイルを開き始めた場合や、退職予定者が普段使わない外部ストレージにデータを送った場合に、異常度が上がります。
インシデントの全体像は、1つのシステムのログだけでは見えません。
複数のデータ源にまたがる相関分析では、端末のファイル操作・クラウドストレージのアクセス履歴・メールの送受信記録・VPNの接続ログなどを時系列で統合し、アカウント名やIPアドレスといった共通の項目を軸につなぎ合わせます。
クラウドで機密ファイルをダウンロードした直後に個人アドレスへ送信していた、といった動きが一連の流れとしてつながります。
AIを組み込んだ調査と従来の調査を比べると、次のような違いがあります。
| 比較項目 | 従来のフォレンジック調査 | AIを活用した調査 |
|---|---|---|
| 分析の主体 | 技術者によるツール操作と判断 | 機械学習による自動解析の併用 |
| 進め方 | 検索条件や解析ツールを使って対象データを調査する | 機械学習などを併用して大量データから調査候補を絞り込む |
| 検知の考え方 | ルール・検索条件・経験に基づく | 統計的な外れ値として抽出 |
| 最終判断 | 技術者が一貫して担当 | AIが候補を絞り、人が判断 |
一方で、AIの出力をそのまま結論にはできません。
AIの判定は学習したデータに基づく統計的な推定です。学習データに偏りがあれば、特定のパターンを過剰に検出したり、学習していない手口を見逃したりします。加えて、なぜその判定になったのかを人が説明しにくいという性質もあります。
法的な場面ではこの点が問題になります。証拠の信頼性を裁判官や相手方に説明する必要があるため、AIが何を根拠に異常と判断したのかを、技術者が解釈して補足しなければなりません。
そして「この操作が業務上正当なものか、不正の証拠か」という判断は、業務の文脈を知る人にしかできません。深夜の大量ダウンロードが月末の締め作業だったなど、業務上の事情までログだけから正確に判断することは困難です。
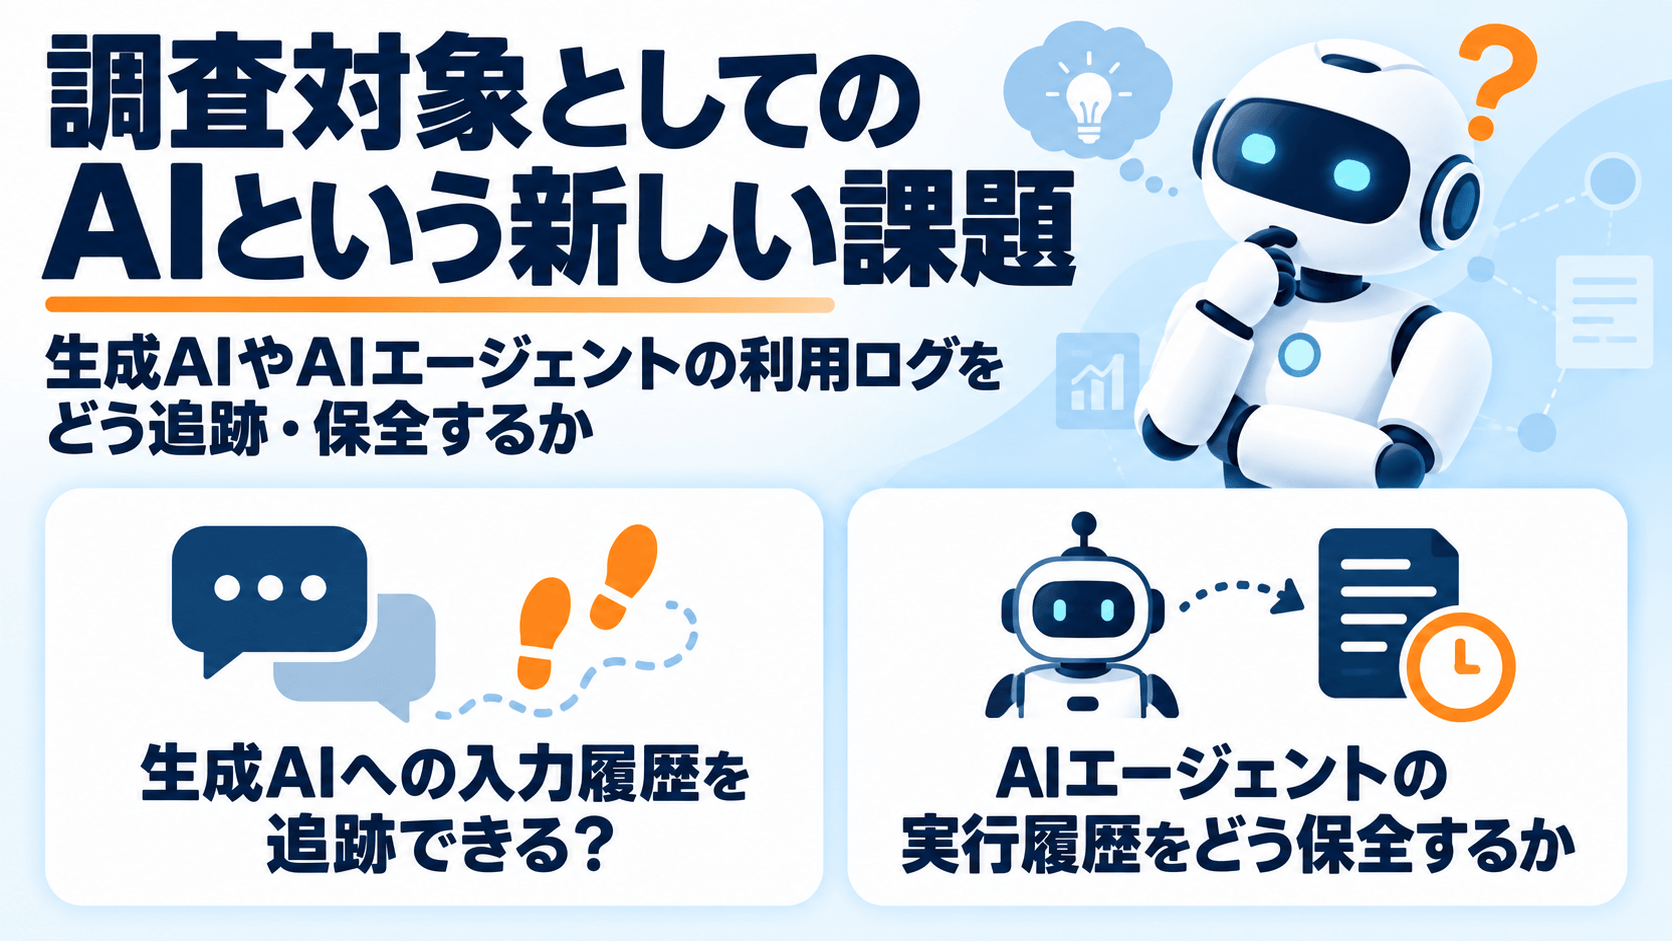
ここまではAIを使って調べる話でしたが、社内でAIの利用が広がったことで、AIそのものを調べる必要も生じています。
従来の調査手法が前提としていた「人が操作した記録が端末に残る」という構図が、そのままでは成り立たなくなってきました。
従業員が会社の承認を経ずに生成AIサービスを使う、いわゆる「シャドーAI」の問題があります。
機密情報を含む文書を要約させた顧客リストを貼り付けて分析させたという事態が起きたとき、何を入力したのかを事後に確認できるかは、利用しているAIサービスのプラン・監査機能・保存期間と、組織側のログ取得設定に左右されます。
サービス側に入力内容の記録がない場合でも端末やプロキシに痕跡が残ることはありますが、確実ではありません。
企業向けのAIサービスであれば管理者が利用状況を確認できる機能を持つものもあります。一方、個人アカウントで無償のサービスを使われた場合、会社側から追跡できる範囲は限定的です。
事後の調査に備えるには利用可能なサービスを定め、必要な記録が残る環境を用意しておく必要があります。
指示を受けて自律的に作業を進めるAIエージェントが業務に入ってくると、調査はさらに複雑になります。
メールの返信・データの収集と加工・文書の作成といった作業をAIが連続して実行した場合、その過程はどこに記録されるのか。どのような判断でその行動に至ったのかを後から再現できるのか。従来のパソコン操作ログとは性質の違う記録が必要になります。
外部から取り込んだデータに悪意ある指示が仕込まれるプロンプトインジェクションを受けた場合、その指示がいつ・どこから混入したのかを特定する技術も求められます。
フォレンジックは、デジタル機器に残された痕跡から何が起きたのかを、証拠として通用する形で明らかにする手法です。サイバー攻撃の被害範囲の特定・内部不正の解明・訴訟のための証拠確保といった場面で使われます。
異常を検知した際は、証拠となるデータを失わないよう不用意な操作を避け、ネットワーク隔離や専門家への相談を含む初動手順をあらかじめ決めておくことが重要です。
AIの普及は、この分野に2つの変化をもたらしました。大量のデータから確認すべき対象を絞り込む手段が得られた一方で、AIの利用そのものが調査対象になり始めています。
生成AIへの入力記録やAIエージェントの実行履歴を残せる環境を整えることは、今後のインシデント対応において調査を成立させる前提になっていきます。
アイスマイリーでは、生成AIのサービス比較と企業一覧を無料配布しています。課題や目的に応じたサービスを比較検討できますので、ぜひこの機会にお問い合わせください。
「法科学」または「鑑識」と訳されます。語源はラテン語のforensisで、もともとは公共広場(フォルム)に関するという意味を持ち、そこから司法や法廷に関する意味へ広がりました。
証拠の収集・保全・解析の3つを挙げる説明が一般的です。ただし統一された標準定義があるわけではなく、資料によっては識別・収集・検査・分析や、取得・保全・分析・報告といった区分も使われます。どの区分であっても、いずれか1つが欠けると証拠としての価値が損なわれるという考え方は共通しています。
適切な手順で保全され、専門家が解析した結果であれば、証拠として扱われる場合があります。ただし証拠能力の判断は個別の事案によるため、訴訟を想定するのであれば早い段階で弁護士に相談しておきましょう。
技術的には可能ですが、法的な場面で利用する場合は注意が必要です。適切な手順で証拠を保全できなければ、データの信用性を十分に説明できないおそれがあります。また、社内調査では利害関係による偏りを疑われる余地も残ります。
異常に気づいた時点です。ログは時間の経過とともに上書きされて消えるため、判断が遅れるほど調べられる範囲が狭まります。依頼先が決まっていない段階でも、証拠保全だけを先に相談する方法があります。
業務の課題解決に繋がる最新DX・情報をお届けいたします。
メールマガジンの配信をご希望の方は、下記フォームよりご登録ください。登録無料です。


FOLLOW US
SNSをフォローして、最新情報をチェックできます!


AI製品・ソリューションの掲載を
希望される企業様はこちら